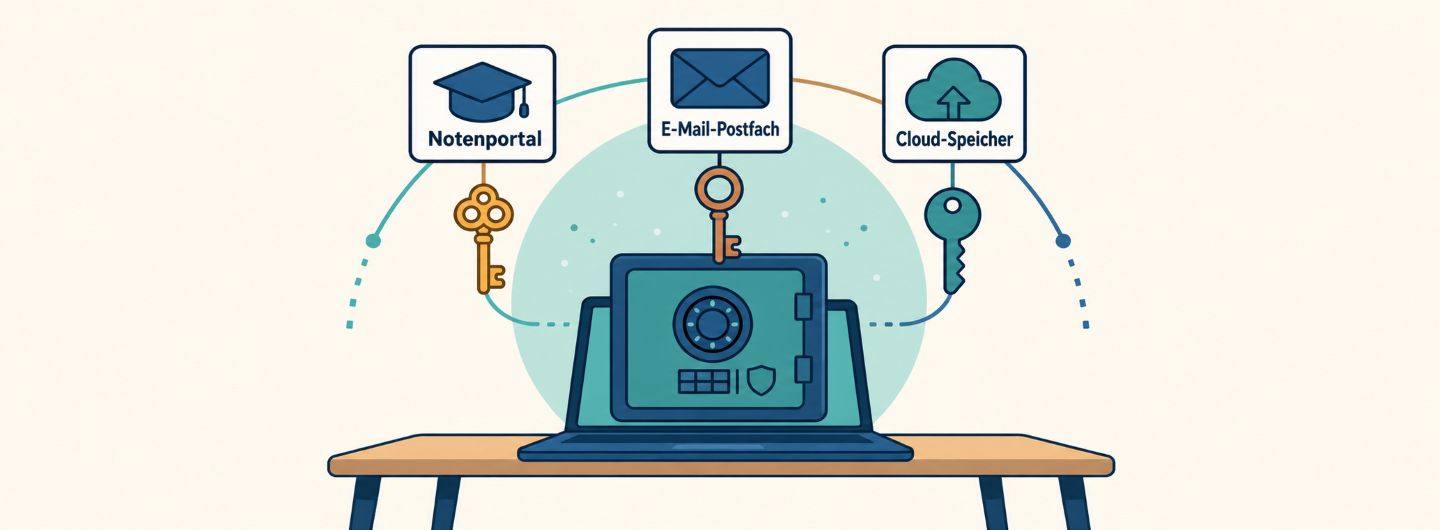
Ein moderner Passwort-Manager schützt Lernkonten und persönliche Daten. Er arbeitet wie ein verschlüsselter Tresor, erstellt automatisch sehr starke Zugangsdaten und füllt sie nur auf der richtigen Website ein. So gelangen Anmeldedaten nicht versehentlich auf gefälschte Hochschulseiten.
Inhaltsverzeichnis
- Warum digitale Sicherheit für Studierende wichtig ist
- Was ist ein sicheres Passwort?
- Wie funktioniert ein Passwort-Manager?
- Welche Vorteile hat ein Passwort-Manager für Studierende?
- Wie wählen Studierende einen passenden Passwort-Manager aus?
- Welche Risiken haben Passwort-Manager und Browser-Speicher?
- Welche Alternativen gibt es zum Passwort-Manager?
Statt dasselbe leicht zu merkende Kennwort für viele Plattformen zu verwenden, erhält jeder Dienst ein eigenes Passwort. Wird dann ein weniger wichtiger Dienst, etwa ein Fachschaftsforum, gehackt, sind die Prüfungsverwaltung, das Hochschulpostfach und das private Online-Banking nicht automatisch ebenfalls betroffen.
Der Studienalltag findet immer stärker online statt. Zwischen Vorlesungs-Streams, Cloud-Speichern für Gruppenarbeiten, Literaturdatenbanken und Verwaltungsportalen sammeln sich schon nach wenigen Semestern viele Konten an. Ein zuverlässiger Passwort Manager erspart Studierenden die Aufgabe, sich zahlreiche Passwörter zu merken. Gleichzeitig schützt er besser vor automatisierten Cyberangriffen. Professionelle Phishing-Kampagnen und Schadprogramme zum Diebstahl von Zugangsdaten machen ein eigenes Verwaltungsprogramm zu einem festen Teil der digitalen Sicherheit auf dem Campus.
Warum digitale Sicherheit für Studierende wichtig ist
Hochschulen sind offene und stark vernetzte Einrichtungen. Jeden Tag verbinden sich dort viele private Geräte über eduroam und verschiedene Server. Diese Offenheit und das Arbeiten mit eigenen Geräten, auch Bring Your Own Device (BYOD) genannt, machen Hochschulen zu beliebten Zielen für Angriffe. Viele Studierende unterschätzen den Wert ihrer Hochschulkennung, weil sie glauben, dass sich auf ihren Konten nichts Interessantes für Kriminelle befindet.
Cyberkriminelle sehen studentische Profile jedoch oft als guten Einstieg. Mit einer gestohlenen Hochschulkennung können sie auf lizenzierte Forschungsdatenbanken, interne Rechenleistung und vertrauliche Kommunikationswege zugreifen. Hochschulen sind außerdem eng miteinander verbunden. Ein gehacktes Konto kann genutzt werden, um glaubwürdige Phishing-Nachrichten an Lehrende oder die Verwaltung zu senden. Dadurch kann ein einzelner Angriff die ganze Einrichtung gefährden.
Welche Lernkonten und persönlichen Daten geschützt werden müssen
Im Mittelpunkt der digitalen Identität steht meist das zentrale Hochschul-Login. Über Single Sign-on (SSO) verbindet es viele wichtige Dienste. Dazu zählen Lernplattformen wie Moodle oder Canvas, Prüfungs- und Notenportale, die E-Mail-Dienste des Rechenzentrums und Bibliotheksangebote mit Zugang zu kostenpflichtiger Fachliteratur. Wer dieses zentrale Konto übernimmt, kann möglicherweise Prüfungsergebnisse und Leistungsnachweise ansehen oder verändern. Auch Immatrikulationsbescheinigungen und BAföG-Unterlagen können dann erreichbar sein.
Zum akademischen Bereich kommen private und halb-offizielle Dienste hinzu, die für das Studium gebraucht werden. Dazu gehören Cloud-Speicher für Seminararbeiten, Plattformen für gemeinsame Projekte, Programme zur Literaturverwaltung und Jobportale für Werkstudentenstellen. Dort liegen oft persönliche Angaben wie Geburtsdatum, Adresse, Steuernummer und Bankverbindungen für Semesterbeiträge. Ein fremder Zugriff gibt private Informationen preis und kann gezielten Identitätsdiebstahl ermöglichen.
Wie Passwortdiebstahl Studium, Finanzen und digitale Identität gefährdet
Wird eine Hochschulkennung gestohlen, kann das direkte Folgen für das Studium haben. Angreifer können Abgabefristen verändern, vertrauliche Seminararbeiten vor ihrer Veröffentlichung stehlen oder Studierende während einer Prüfungsphase aus wichtigen Portalen aussperren. Sicherheitsbehörden warnen regelmäßig vor Angriffen professioneller Erpressergruppen auf Bildungseinrichtungen. Oft reicht ein einziges gehacktes Konto als Zugangspunkt für einen Ransomware-Angriff auf das Hochschulnetz.
Auch finanziell kann Passwortdiebstahl großen Schaden anrichten. Verwenden Studierende dasselbe Passwort für die Campus-Mailadresse und private Einkaufs- oder Zahlungsdienste, können Kriminelle von einem Konto zum nächsten wechseln. Das Hochschulpostfach dient häufig als Möglichkeit zum Zurücksetzen von Passwörtern bei anderen Anbietern. Ein Angriff auf diese Adresse kann deshalb mehrere Kontoübernahmen auslösen. Die eigene digitale Identität wiederherzustellen, kostet danach viel Zeit und erfordert oft zahlreiche Sperrungen und formale Schritte.
Was ist ein sicheres Passwort?
Passwörter sind in der IT-Sicherheit weiterhin weit verbreitet. Menschliche Gewohnheiten machen sie jedoch oft schwach. Viele Menschen verwenden aus Bequemlichkeit Vornamen, Geburtsdaten oder einfache Zahlenfolgen. Automatisierte Wörterbuch- und Brute-Force-Angriffe können solche Passwörter in sehr kurzer Zeit erraten.
Ein wirklich sicheres Passwort enthält möglichst viele zufällige Zeichen oder Wörter. Fachleute sprechen dabei von hoher Entropie. Es muss nicht nur für Menschen kompliziert aussehen. Entscheidend ist, dass ein Computer sehr viele Möglichkeiten ausprobieren müsste. Bei einem guten Passwort würde dieser Vorgang sehr lange dauern.
Die drei Regeln für sichere Passwörter
Die erste Regel lautet: Das Passwort muss lang sein. Empfehlenswert sind mindestens 12 bis 16 Zeichen. Länge bietet oft mehr Schutz als eine kurze Kombination aus vielen Sonderzeichen. Ein langer Satz aus vier zufälligen Wörtern ist gegen moderne Angriffe häufig sicherer als ein kurzes Passwort mit acht Zeichen und einigen eingefügten Sonderzeichen.
Die zweite Regel betrifft die Auswahl der Zeichen oder Wörter. Das Passwort sollte keine Wörter aus dem Wörterbuch und keine persönlichen Angaben wie Haustiernamen oder Straßennamen enthalten. Auch einfache Leetspeak-Ersetzungen, zum Beispiel ein „@“ anstelle eines „a“, sind keine gute Lösung. Die dritte Regel lautet: Passwörter müssen geheim bleiben. Sie gehören weder auf einen Zettel am Bildschirm noch in unverschlüsselte Notiz-Apps oder Chatverläufe mit Kommilitonen.
Warum jedes Konto ein eigenes Passwort braucht
Auch ein 25 Zeichen langes Passwort schützt nicht mehr, wenn es bei mehreren Diensten verwendet wird. Wird eine Website gehackt, können die gestohlenen Zugangsdaten schnell in kriminellen Foren auftauchen. Angreifer verwenden dann automatisierte Programme für sogenanntes Credential Stuffing. Dabei testen sie gestohlene Kombinationen aus E-Mail-Adresse und Passwort auf vielen anderen Plattformen.
Wer dasselbe Kennwort für die Lernplattform, Netflix und das Online-Banking nutzt, setzt sein gesamtes digitales Leben einem Ketteneffekt aus. Jedes Lernkonto und jeder Onlinedienst sollte deshalb ein eigenes Passwort besitzen. So bleibt der Schaden nach einem Datenleck auf den betroffenen Dienst begrenzt.
Wie funktioniert ein Passwort-Manager?
Ein Passwort-Manager ist eine geschützte Datenbank für digitale Zugangsdaten. Statt viele Zeichenfolgen selbst zu behalten, übergibt der Nutzer diese Aufgabe einem Programm. Die Einträge werden verschlüsselt gespeichert. Gemerkt werden muss nur ein einziges, besonders starkes Master-Passwort. Es öffnet den Tresor bei Bedarf.
Moderne Programme können mehr als Zugangsdaten speichern. Sie arbeiten mit Betriebssystemen und Browsern zusammen, erkennen Anmeldefelder und füllen diese selbstständig aus. Dadurch sinkt die Gefahr, dass Nutzer ein Passwort falsch eingeben, wiederverwenden oder auf einer gefälschten Seite eintragen.
Passwörter sicher speichern und automatisch ausfüllen
Öffnet eine Person eine Website im Browser, prüft die Erweiterung des Passwort-Managers anhand der URL, zu welcher Domain die Seite gehört. Sind passende Zugangsdaten im Tresor vorhanden, trägt das Programm den Benutzernamen und das Passwort auf Wunsch automatisch ein.
Diese Autofill-Funktion spart Zeit und bietet zugleich Schutz vor Phishing. Der Manager vergleicht die Domain sehr genau. Ruft ein Studierender eine gefälschte Hochschulseite auf, deren Adresse leicht von der echten abweicht, trägt das Programm die Zugangsdaten nicht ein. Gefälschte Logos, Farben und vertraute Seitenaufbauten können diese Prüfung nicht umgehen.
Starke und einzigartige Passwörter für jedes Lernkonto erzeugen
Muss im Studienalltag ein neues Konto angelegt werden, etwa für ein Laborpraktikum oder ein Programm zur Zusammenarbeit, kann der integrierte Passwort-Generator helfen. Er erstellt zufällige Zeichenfolgen mit Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. Die Regeln lassen sich meist selbst festlegen.
Da Nutzer diese Passwörter weder auswendig lernen noch von Hand eingeben müssen, können sie 20 Zeichen oder mehr enthalten. Der Generator verhindert außerdem, dass persönliche Vorlieben einfließen. So verrät das Passwort nichts über andere Konten oder über die Person, die es nutzt.
Tresor, Verschlüsselung und Master-Passwort
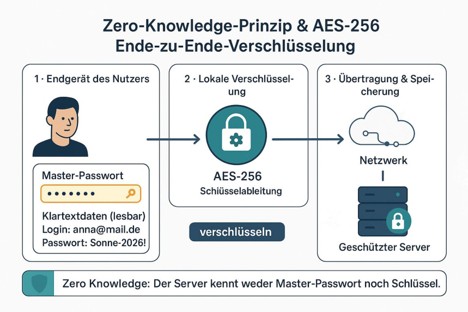
Der verschlüsselte Datentresor ist der wichtigste Teil eines Passwort-Managers. Gute Anbieter verwenden etablierte Verfahren wie AES-256 (Advanced Encryption Standard) oder XChaCha20. Die Daten werden verschlüsselt, bevor sie das Gerät verlassen oder auf der Festplatte gespeichert werden.
Seriöse Programme folgen dem Zero-Knowledge-Prinzip. Die Ver- und Entschlüsselung findet nur auf dem Computer oder Smartphone des Nutzers statt. Der Schlüssel zum Tresor wird nicht an den Server des Anbieters geschickt. Wird dieser Server gehackt oder beschlagnahmt, sehen Angreifer dort nur unlesbare Daten. Ohne das Master-Passwort können sie damit nichts anfangen.
Synchronisierung zwischen Laptop, Smartphone und Hochschulgeräten
Studierende arbeiten häufig mit mehreren Geräten. Recherchen finden vielleicht unterwegs auf dem Smartphone statt, Hausarbeiten entstehen auf dem Laptop in der Bibliothek, und Berechnungen laufen auf Rechnern des Fachbereichs. Passwort-Manager können den Tresor auf verschiedenen Geräten abgleichen.
Der Abgleich erfolgt entweder über geschützte Cloud-Dienste oder über eine Verbindung im lokalen Netzwerk. Die Daten bleiben dabei durch Ende-zu-Ende-Verschlüsselung geschützt. Auch wenn sie durch ein fremdes WLAN, das Campusnetz oder eine Verbindung im Wohnheim übertragen werden, sollten sie nicht als Klartext mitgelesen werden können.
Welche Vorteile hat ein Passwort-Manager für Studierende?
Ein Passwort-Manager speichert nicht nur Zugangsdaten, sondern entlastet Studierende auch im Alltag. Vergessene Passwörter müssen nicht mehr kurz vor einer Abgabefrist oder einer Modulanmeldung zurückgesetzt werden. Das spart Zeit und kann zusätzlichen Stress vermeiden.
Viele Programme können außerdem sichere Notizen, Lizenzschlüssel für Studienprogramme, Server-Zertifikate oder Kopien von Dokumenten speichern. Dadurch entsteht ein geschützter und auf mehreren Geräten verfügbarer Ort für wichtige Daten während des gesamten Studiums.
Datenlecks, schwache Passwörter und kompromittierte Konten erkennen
Viele Passwort-Manager besitzen ein Sicherheits-Dashboard. Es prüft den Tresor regelmäßig und zeigt, ob ein Passwort mehrfach verwendet wurde oder nicht mehr den heutigen Anforderungen entspricht.
Einige Programme vergleichen gespeicherte E-Mail-Adressen und Zugangsdaten außerdem mit bekannten Datenlecks. Wird ein Dienst gehackt, informiert der Manager die betroffene Person. Das Passwort kann dann schnell geändert werden, bevor Kriminelle die gestohlenen Daten für weitere Angriffe einsetzen.
Wie wählen Studierende einen passenden Passwort-Manager aus?
Es gibt viele Programme für die Verwaltung von Zugangsdaten. Nicht jedes passt zum Budget oder zu den Geräten einer studierenden Person. Da an Hochschulen oft Windows, macOS, Linux, Android und iOS nebeneinander genutzt werden, sollte ein Programm auf mehreren Plattformen funktionieren.
Neben kostenpflichtigen Angeboten gibt es gute kostenlose und quelloffene Lösungen. Einige legen besonderen Wert auf Datenschutz, andere auf niedrige Kosten oder einfache Bedienung. Studierende sollten prüfen, welche Funktionen sie für ihre eigene Geräte- und Arbeitsumgebung wirklich brauchen.
Wichtige Funktionen für Hochschul- und Lernkonten
Eine geeignete Lösung sollte auf Windows, macOS, Linux, Android und iOS verfügbar sein. Sie sollte außerdem gute Erweiterungen für Browser wie Firefox, Chrome und Brave anbieten. Ein integrierter TOTP-Generator (Time-based One-Time Password) ist ebenfalls hilfreich. Er erzeugt Codes für die Zwei-Faktor-Anmeldung direkt im Passwort-Manager. Dadurch muss nicht ständig eine weitere Smartphone-App geöffnet werden.
Für Gruppenarbeiten und studentische Initiativen wie Fachschaften ist eine sichere Teilen-Funktion nützlich. Damit können Zugangsdaten für gemeinsame Social-Media-Konten, Server oder Datenbanken innerhalb einer Gruppe geteilt werden. Die Passwörter müssen dann nicht unverschlüsselt per Messenger oder E-Mail verschickt werden.
Datenschutzerklärung, Open-Source-Komponenten und unabhängige Prüfungen
Bei einem Programm für geheime Daten ist Vertrauen besonders wichtig. Studierende können Lösungen bevorzugen, deren Quellcode öffentlich einsehbar ist. Bei Open-Source-Software können Fachleute aus aller Welt den Code prüfen und nach Hintertüren, Fehlern bei der Verschlüsselung und anderen Sicherheitsproblemen suchen.
Auch unabhängige Sicherheitsprüfungen sind ein gutes Zeichen. Ihre Berichte sollten regelmäßig veröffentlicht werden. Der Anbieter sollte außerdem seinen Sitz in einem Gebiet mit starken Datenschutzregeln haben, etwa in der EU oder der Schweiz. In der Datenschutzerklärung sollte klar stehen, dass keine Daten über das Anmeldeverhalten verkauft oder für Werbezwecke ausgewertet werden.
Welche Risiken haben Passwort-Manager und Browser-Speicher?
Passwort-Manager gehören zu den wirksamsten Schutzmaßnahmen, sind aber nicht völlig ohne Risiko. Ein Tresor sammelt viele Zugangsdaten an einem Ort. Dadurch entsteht ein möglicher zentraler Schwachpunkt. Gelangt das Master-Passwort in falsche Hände, können alle gespeicherten Konten gefährdet sein.
Der Schutz durch Verschlüsselung hat Grenzen. Er schützt Daten, solange sie gespeichert und gesperrt sind. Ist das Gerät bereits mit Schadsoftware infiziert oder wird die Benutzeroberfläche verändert, kann die Verschlüsselung allein nicht mehr ausreichen.
Risiken bei Schadsoftware, Phishing und gestohlenen Geräten
Eine große Gefahr sind Infostealer. Diese Schadprogramme gelangen zum Beispiel über manipulierte Downloads auf Laptops. Dazu gehören illegale Software-Cracks oder gefälschte PDF-Reader für Vorlesungsunterlagen. Läuft zusätzlich ein Keylogger, kann er das Master-Passwort beim Eintippen aufzeichnen.
Angreifer versuchen auch, gefälschte Entsperrfenster im Browser anzuzeigen. Diese sehen den Oberflächen bekannter Passwort-Manager ähnlich. Gibt ein Studierender sein Master-Passwort in ein solches Fenster ein, werden die Schutzmaßnahmen umgangen. Auch ein gestohlenes und unverschlüsseltes Gerät ist gefährlich, wenn der Passwort-Tresor dort dauerhaft geöffnet bleibt.
Passwörter im Browser speichern oder einen Passwort-Manager nutzen
Viele Studierende speichern Passwörter direkt in Google Chrome, Microsoft Edge oder Safari. Diese Funktionen sind in den letzten Jahren sicherer geworden. Trotzdem haben sie einige Nachteile. Browser sind vor allem für die Anzeige von Websites gedacht und sehr umfangreiche Programme. Die getrennte Sicherung von Passwörtern steht bei ihrer Entwicklung nicht immer im Mittelpunkt.
Welche Alternativen gibt es zum Passwort-Manager?
Die Technik für digitale Anmeldungen entwickelt sich weiter. Neben der klassischen Passwortverwaltung gibt es neue Verfahren, die ohne das bisherige Modell aus Benutzername und Passwort auskommen.
Studierende können sich mit diesen Möglichkeiten vertraut machen. So lässt sich besser verstehen, wie Anmeldungen in Zukunft funktionieren und welche Vorteile neue Verfahren schon heute bieten.
Passkeys für passwortlose Anmeldungen
Passkeys gelten als eine wichtige neue Möglichkeit für Logins. Sie beruhen auf den offenen Standards FIDO2 und WebAuthn. Statt ein gemeinsames Geheimnis an einen Server zu schicken, verwendet ein Passkey zwei zusammengehörige Schlüssel. Der private Schlüssel bleibt auf dem Gerät. Der Onlinedienst erhält nur den öffentlichen Schlüssel.
Die Anmeldung wird mit einem Fingerabdruck, einem Gesichtsscan oder der Geräte-PIN bestätigt. Passkeys sind fest an die echte Domain eines Anbieters gebunden. Dadurch können Phishing-Seiten sie normalerweise nicht verwenden. Wird ein Studierender auf eine gefälschte Hochschulseite geleitet, gibt das Gerät den privaten Schlüssel nicht frei.
Viele aktuelle Passwort-Manager können Passkeys bereits speichern und zwischen Geräten abgleichen. In den nächsten Jahren dürften Hochschulen häufiger passwortlose Anmeldungen anbieten. Dazu tragen europäische Identitätsnetzwerke wie eduGAIN und DFN-AAI bei. Auch standardisierte digitale Bildungsnachweise in europäischen Identitäts-Wallets (EUDI) spielen eine Rolle. Bis solche Verfahren überall verfügbar sind, bietet die Kombination aus einem guten Passwort-Manager, getrennten Konten und konsequenter Mehr-Faktor-Authentifizierung den stärksten Schutz für persönliche und akademische Daten.